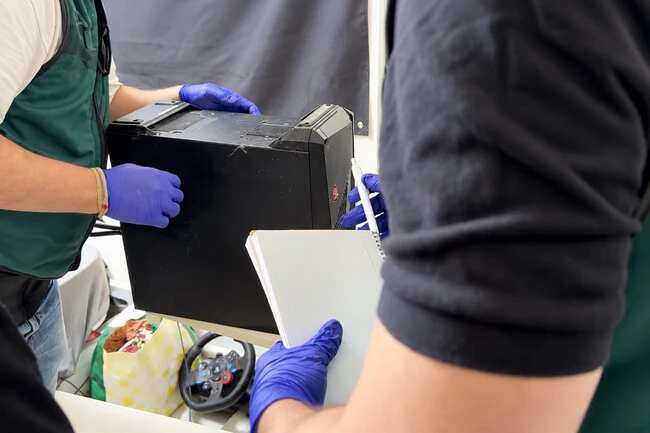
El menor fue detenido en Alicante por la UCO y los Mossos d’Esquadra en la Operación Rotoma, que arrancó con una petición del FBI
Los investigadores del Departamento de Cibercrimen de la Unidad Central Operativa (UCO) de la Guardia Civil han identificado a un chico rumano de 16 años, que vive en la provincia de Alicante, como presunto administrador del grupo de ransomware KillSec tras analizar una imagen de perfil.
Según los investigadores, sus miembros habrían llevado a cabo más de 1.000 ataques cibernéticos en todo el mundo, de los cuales unos 500 habrían tenido éxito, contra más de 280 víctimas.
Algunas de ellas habrían pagado rescates de alrededor de 500.000 euros en criptomonedas. Durante los registros en una vivienda y en la oficina de un hotel de la provincia, los agentes intervinieron ordenadores, teléfonos móviles y carteras de criptoactivos, y una mujer quedó como investigada por su presunta relación con los hechos.
¿Cómo se llegó hasta un chaval de 16 años?
La Operación Rotoma se inició en 2025 a partir de la colaboración con la oficina del FBI en San Juan de Puerto Rico, que buscaba a personas relacionadas con KillSec que pudieran residir en España.
Por otro lado, los Mossos d’Esquadra habían abierto una investigación por un ataque contra la entidad pública catalana Infraestructures.cat a principios de 2025: los delincuentes accedieron a sus sistemas, sustrajeron información sensible e intentaron extorsionarla, con daños estimados en cerca de un millón de euros. La entidad asegura que no pagó ningún rescate.
El equipo conjunto de los dos cuerpos permitió localizar al sospechoso y relacionarlo con el ataque en Cataluña. Los investigadores le atribuyen cuatro papeles: administrador, desarrollador, negociador y afiliado.
La detención forma parte de la operación internacional KillSwitch, en la que Europol y Eurojust han coordinado a las autoridades de nueve países: Bélgica, Finlandia, Alemania, Grecia, Rumanía, España, Suiza, Reino Unido y Estados Unidos.
El 30 de septiembre, día de la acción conjunta, hubo ocho registros y tres detenciones en España, Grecia, Reino Unido y Rumanía. Las autoridades tomaron el control de la web de filtraciones del grupo, de cinco servidores centrales y de varios dominios, los cuales han pasado a mostrar un aviso policial, y se hicieron con al menos 110 terabytes de datos robados.
Los otros dos detenidos son dos hombres de veintitantos años, uno en Reino Unido y otro en Rumanía, y Puerto Rico ha pedido la extradición del arrestado en Reino Unido. El desarrollador que acaba de cumplir la mayoría de edad ha sido identificado, aunque no ha sido detenido.
KillSec: un ransomware de alquiler por 250 dólares
Aunque la edad del presunto líder es realmente llamativa, el negocio que montó el grupo también lo es. Según la empresa de ciberseguridad Group-IB, que colaboró en la investigación, KillSec alquilaba su ransomware a terceros: cualquier afiliado podía hacerse con la versión para Windows con un pago de entrada de 250 dólares (unos 221 euros al cambio del 1 de octubre de 2026) y cediendo al grupo el 12 % de cada rescate, una comisión que en enero de 2025 ya había subido al 20 %. Eso sí, ningún afiliado podía generar su propia versión del malware sin el permiso de los administradores.
Su primer mensaje en Telegram es de octubre de 2023, cuando buscaba perfiles de intrusión y de creación de malware, y fue en junio de 2024 cuando lanzó el programa de afiliados, con un panel de control accesible a través de Tor.
Los productos que ofrecía fueron creciendo poco a poco. En noviembre de 2024 llegó una versión para servidores VMware ESXi capaz de apagar las máquinas virtuales y eliminar sus instantáneas. Además, el grupo vendía directamente los datos robados, con precios de entre 5.000 y 500.000 dólares. Group-IB contó 274 organizaciones expuestas en su web de filtraciones, sobre todo de Estados Unidos (un 35 %) e India (un 17 %), con el sector financiero y el sanitario como los más castigados. Europa significaba un 14 %.
Para entrar, los atacantes aprovechaban vulnerabilidades de software y accesos mal protegidos, especialmente en servicios de almacenamiento en la nube. Copiaban la información interna a sus servidores y publicaban a la víctima en una web de la dark web, con la amenaza de que, si no pagaba el rescate, los datos quedarían disponibles para su descarga gratuita.
“Los servidores se pueden reemplazar en semanas; las personas que construyen la plataforma y aprueban cada ataque, no”, señaló el consejero delegado de Group-IB, Dmitry Volkov.
¿Qué consecuencias puede tener para un menor de 16 años?
Por su edad, el caso se rige por la Ley Orgánica 5/2000 de responsabilidad penal del menor, que se aplica a personas de entre 14 y 18 años. Para quien tenía 16 o 17 años cuando cometió los hechos, la medida puede durar como máximo seis años. Si el juez califica los hechos de extrema gravedad, debe imponer un internamiento en régimen cerrado de uno a seis años, seguido de hasta cinco años de libertad vigilada.
En marzo de 2022, la policía de Londres detuvo a siete jóvenes de entre 16 y 21 años relacionados con Lapsus$, el grupo que había atacado a Microsoft, Nvidia y Samsung. Aquella vez quedaron en libertad sin cargos, pero el caso no terminó ahí: en diciembre de 2023, un tribunal de Londres ordenó internar indefinidamente en un hospital a Arion Kurtaj, de 18 años, y a otro miembro de 17 años le impuso una medida de rehabilitación juvenil de 17 meses.
Precauciones para las empresas que guardan datos en la nube
Bitdefender, otra de las empresas que participó en la operación, ha dado algunas recomendaciones. La primera, parchear antes que nada el software expuesto a internet, porque es lo que escanean los atacantes. La segunda, revisar quién tiene acceso a los servicios de almacenamiento en la nube.
Sobre todo, los espacios que ya no gestiona nadie: los que quedaron tras terminar un proyecto, los heredados de una compra de otra empresa o las pruebas que se dejaron abiertas.
Y si el ataque ya se ha producido, el Instituto Nacional de Ciberseguridad (INCIBE) aconseja no pagar el rescate y contactar con el 017, su línea gratuita de ayuda en ciberseguridad, también disponible por WhatsApp en el 900 116 117.
Para los archivos cifrados existe el portal No More Ransom, puesto en marcha en 2016 por Europol y la policía neerlandesa, con una herramienta llamada Crypto Sheriff que identifica el tipo de ransomware a partir de dos archivos cifrados y la nota de rescate, y busca si hay un descifrador gratuito.
La Guardia Civil continúa analizando los dispositivos y los datos intervenidos, así como rastreando las criptomonedas del grupo. Los investigadores no descartan nuevas actuaciones.
Imágenes | Guardia Civil con edición
Ver todos los comentarios en https://www.genbeta.com
VER Comentarios