Redacción de Genbeta
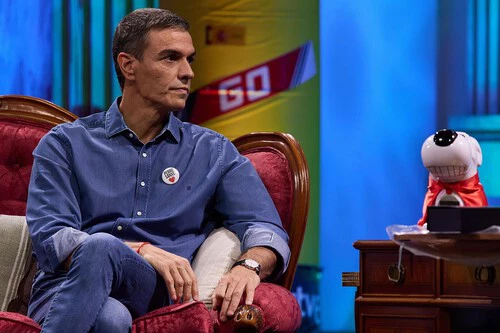
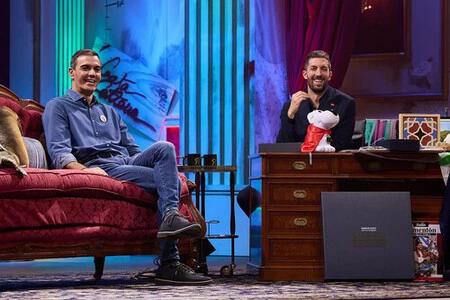
EditorPedro Sánchez ha hablado de apagar el móvil 5 minutos cada día. Fue en La Revuelta donde lo comentaba en el momento en que hablaba sobre el tema del espionaje con Pegasus. Josep Albors, responsable de Investigación y Concienciación de ESET España, comenta: “Para la mayoría de los usuarios, que nos enfrentamos a amenazas más mundanas, este consejo, en materia de ciberseguridad, sirve de poco”. Además, dependiendo de cómo se instale y active, el programa malicioso tendrá efecto o no.
“Solo se aplica para casos concretos en los que el malware está presente en la memoria RAM, que se borra cuando reinicias el dispositivo”, explica Albors. El problema de esta memoria es que es temporal y se vacía al apagar el teléfono. En el caso de que la infección solo se active en memoria (sin persistencia), puede ser interrumpida por el apagado.
El problema es que, si el software malicioso está instalado en el terminal, al apagar y encender el móvil no va a desinstalar la app maligna. Así pues, puede volver a activarse al encenderlo. Además, no podemos estar seguros de que la infección haya desaparecido por el hecho de que el móvil vuelva a funcionar correctamente. Es necesario conocer la naturaleza de la amenaza y trabajar sobre su causa.
Los límites del reinicio frente al malware
Por otro lado, en la Agencia de Seguridad Nacional de EE. UU. (NSA) se recomienda apagar/encender el dispositivo semanalmente. Esto puede ayudar a cortar ciertas infecciones. Sin embargo, esto no quiere decir que sea una forma generalizada de protegerse de malware. Además, no soluciona el problema de seguridad que se ha usado para acceder al móvil (como indica el informe de la agencia francesa de ciberseguridad).
El programa espía de NSO Group (Pegasus) permite acceder a la información del móvil. También puede usar la cámara o el micrófono. Existen algunas versiones que pueden activarse en memoria (sin persistencia). Esto complica su detección. De esta manera, apagar el dispositivo puede eliminar el programa activo. Aun así, el atacante puede conservar un medio de acceso para volver a entrar.
Hay que tener en cuenta que, aunque eliminemos el spyware con un reinicio, si no corregimos la vulnerabilidad que se ha explotado, simplemente con conocer el número de teléfono de la víctima, puede volver a infectarse este dispositivo. Además, existen ataques que no requieren que el dueño del móvil pulse ningún enlace o descargue ningún archivo.
También hay que destacar que no todas las versiones son iguales. Se han documentado versiones que son resistentes al reinicio. Además de esto, al hacer persistente el malware, puede dejarse más rastro en el sistema. Así pues, no podemos asegurar que, al apagar y encender el móvil, quedará eliminada esta clase de infección.
Este tipo de espionaje (con herramientas que emplean las agencias estatales en sus objetivos seleccionados) es muy diferente a lo que suele preocupar a la mayoría de los usuarios. Según Albors, frente a las amenazas habituales, poco ayuda el reinicio. Los usuarios deben preocuparse de amenazas como apps maliciosas o enlaces fraudulentos.
Qué hacer para proteger el móvil
Por otro lado, también puede ser útil apagar/reiniciar el móvil de vez en cuando. Por ejemplo, para cerrar apps en segundo plano o resolver problemas de memoria. Es útil en ciertas circunstancias para que el móvil funcione más fluido. Sin embargo, esto no quiere decir que esté limpio de malware.
Para ello es importante mantener actualizado el dispositivo (con las correcciones de seguridad). También es relevante no fiarse de enlaces que no hemos pedido. Además de esto, es muy recomendable no instalar apps que no provengan de los canales oficiales. También es interesante disponer de una solución de seguridad que analice el dispositivo y las conexiones. El alcance de estas herramientas depende del SO y de los permisos que tengan.
Imágenes | RTVE